 Mafie ● Resistenze
Permessi dal carcere duro e telefonini in cella, il pericolo dei boss che tornano al comando
20 ottobre 2026
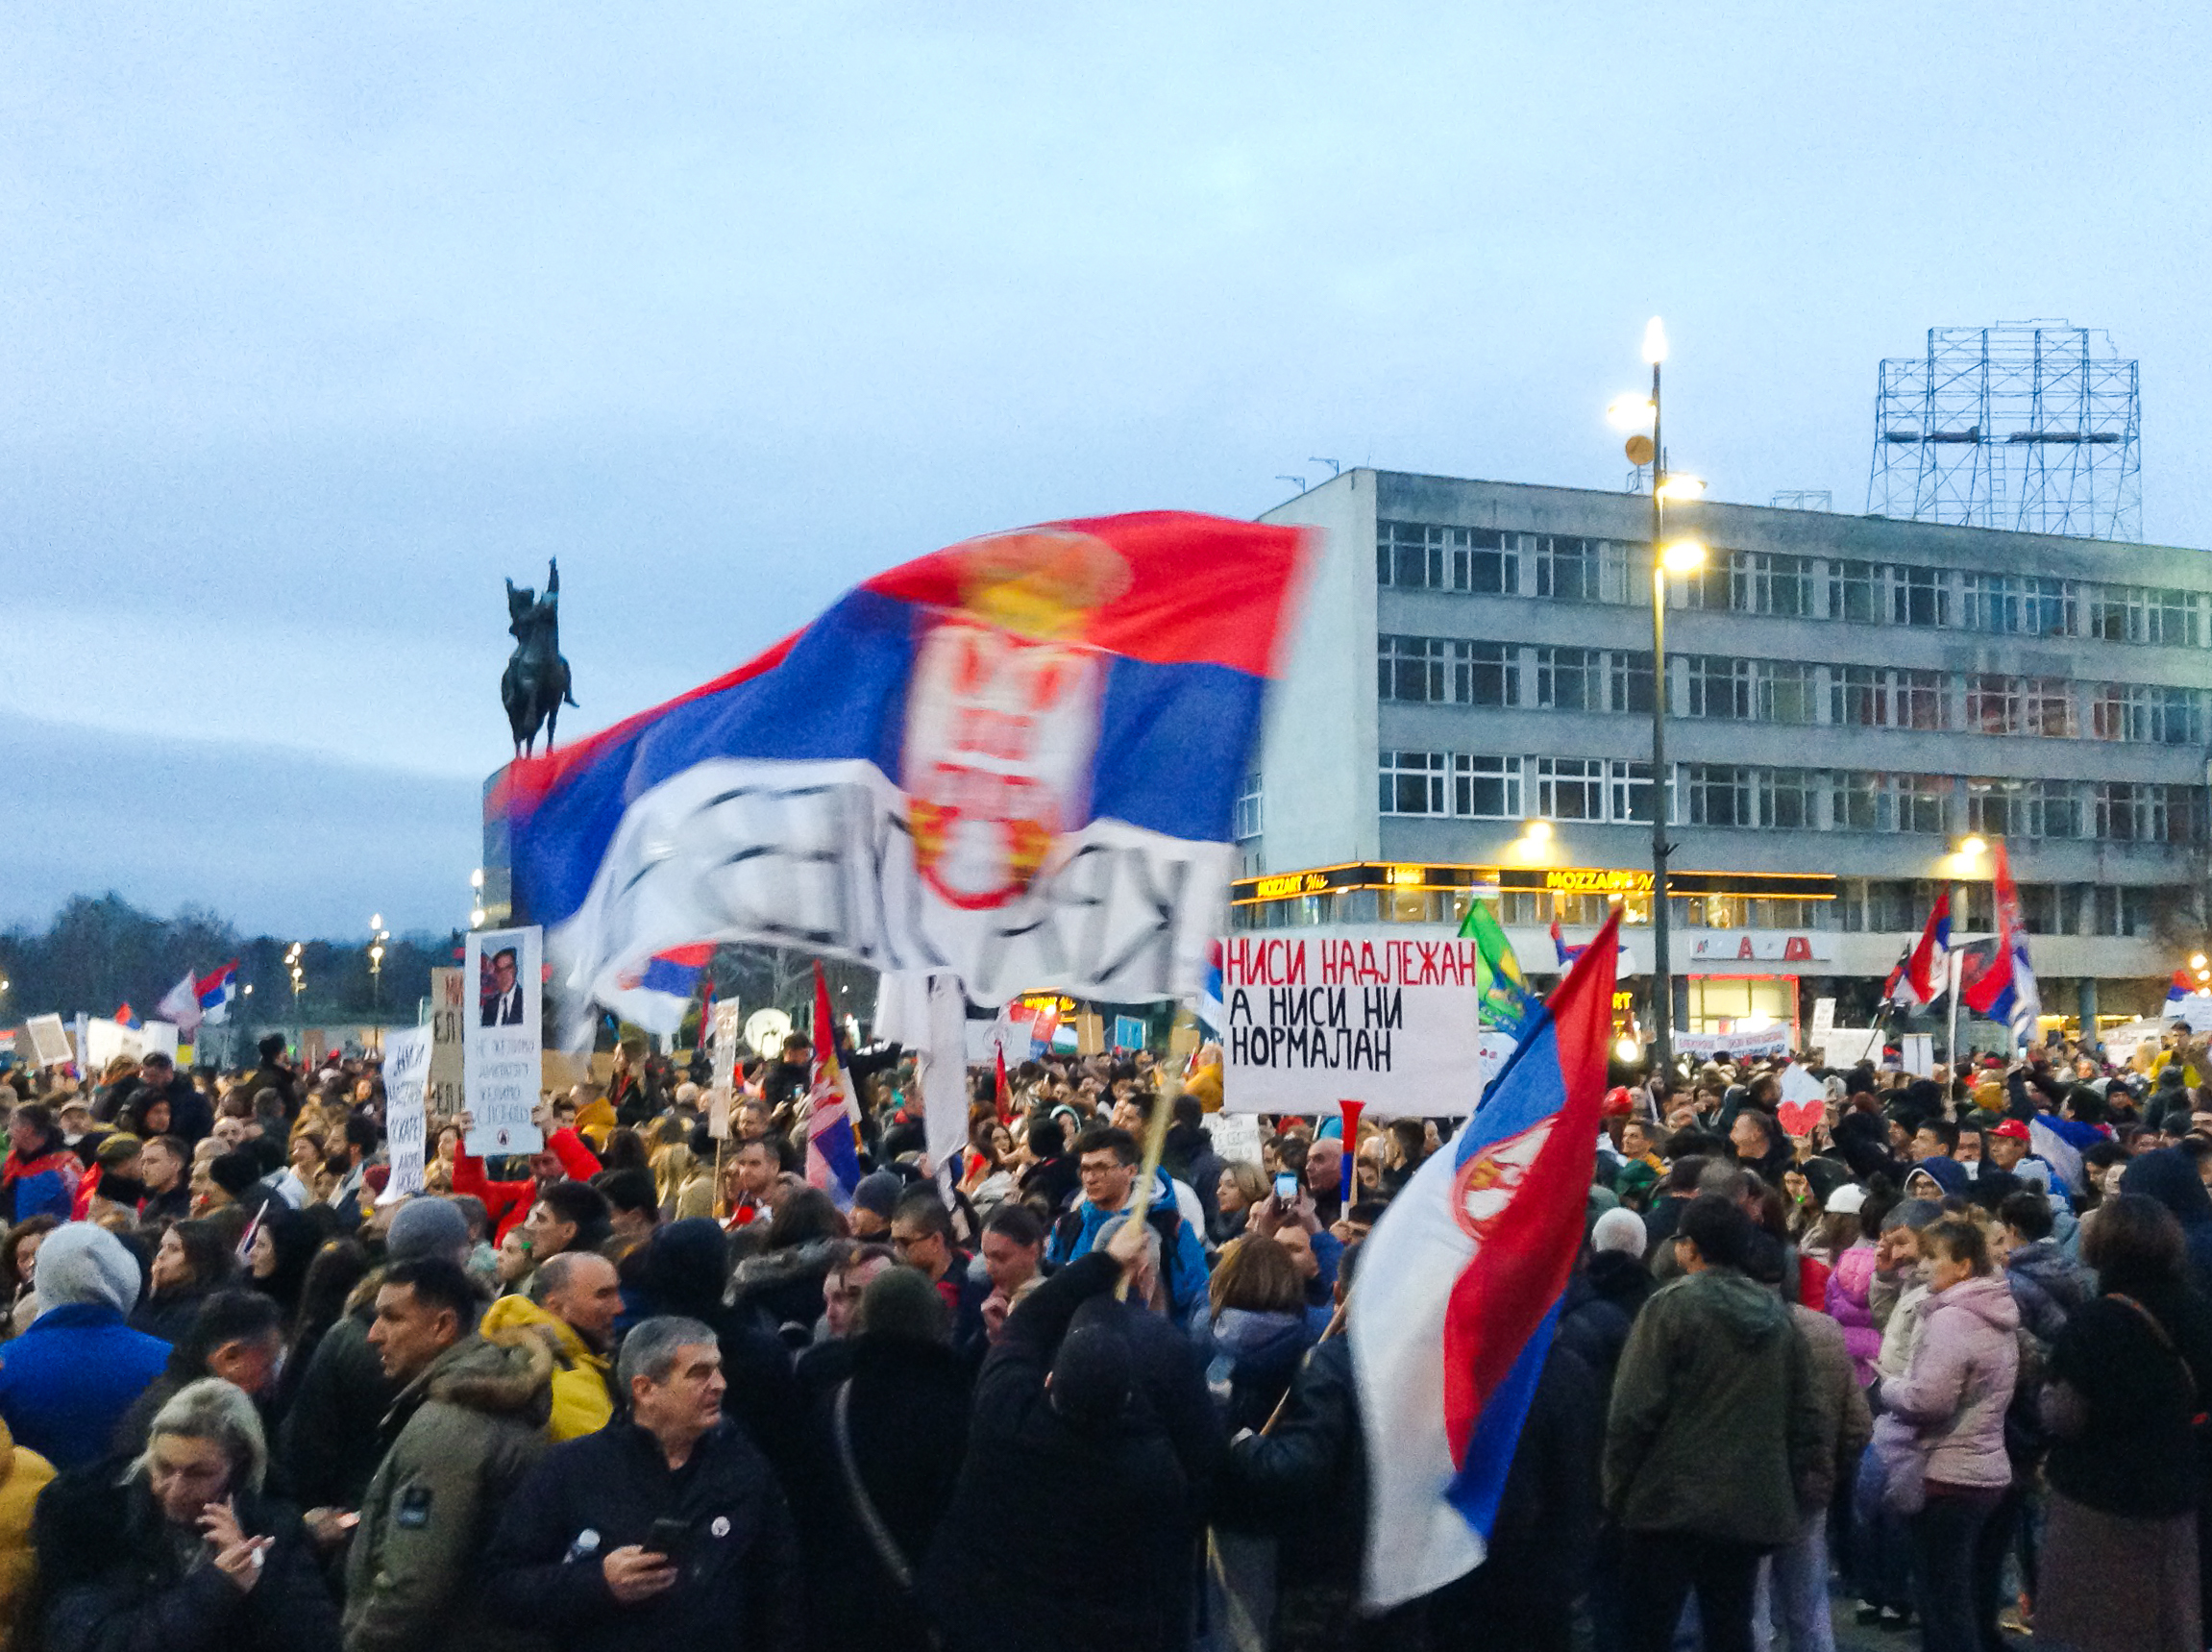
Il telefono di Jelena Kontić, studentessa del movimento di protesta serbo nato nel 2024 dal crollo della pensilina della stazione ferroviaria di Novi Sad, è stato infettato con lo spyware Pegasus, un software spia. Lo ha accertato il Citizen Lab, il laboratorio dell’università di Toronto che da oltre dieci anni analizza l’uso di programmi contro giornalisti e oppositori politici. Il Citizen Lab ha confermato l’analisi forense pubblicata il 2 settembre da Share Foundation, l’organizzazione serba che si occupa di diritti digitali, a sua volta verificata in modo indipendente dal Security Lab di Amnesty International. Il 19 ottobre, a pochi giorni dalle elezioni in Serbia, Share Foundation ha comunicato che anche gli smartphone del rettore dell'Università di Belgrado Vladan Djokic e dell'ex procuratore Rade Bajic, sostenitori delle proteste, sono stati infettati da Pegasus. Oltre a loro, dall’inizio del 2026 altre 14 persone in Serbia sono state prese di mira da spyware: si tratta di membri del movimento studentesco, attivisti, un deputato e un consigliere locale dell'opposizione. Su tre di questi telefoni l’infezione è stata confermata dall’analisi tecnica: quello di Kontić, colpito da Pegasus, e altri due su cui è stato trovato un secondo programma, NoviSpy.
Dall’inizio del 2026 almeno 14 persone in Serbia sono state prese di mira da spyware: si tratta di membri del movimento studentesco, attivisti, un deputato e un consigliere dell'opposizione
Pegasus è un nome noto in Italia: il software prodotto dall’azienda israeliana Nso Group nel 2021 era finito al centro di uno scandalo internazionale denunciato da un consorzio di giornali, secondo cui decine di governi lo avevano usato contro giornalisti, avvocati e oppositori. Il caso italiano più recente riguarda però un prodotto diverso, Graphite, di un’altra azienda israeliana, Paragon: una perizia depositata lo scorso marzo ha accertato che nella notte del 14 dicembre 2024 il software era finito sui telefoni del direttore di Fanpage, Francesco Cancellato, e degli attivisti di Mediterranea Saving Humans Luca Casarini e Giuseppe Caccia. L’indagine procede contro ignoti e, a quasi due anni di distanza, sia Graphite che il ministero della Difesa israeliano non hanno fornito le risposte richieste dai magistrati italiani.
Gli Stati Ue non vogliono chiarezza su Pegasus
I due programmi trovati in Serbia funzionano in modo opposto. Pegasus si installa a distanza, senza che la vittima debba cliccare nulla. NoviSpy, sviluppato in Serbia, è invece tecnicamente più rozzo e ha bisogno che qualcuno prenda in mano l’apparecchio e copi materialmente i dati: a quel punto, è in grado di accendere da remoto microfono efotocamera.
Il software NoviSpy, sviluppato in Serbia, è tecnicamente più rozzo e ha bisogno che qualcuno prenda in mano l’apparecchio e copi materialmente i dati
Nel dicembre 2024 un rapporto di Amnesty International ha ricostruito il processo di installazione sui telefoni di giornalisti e attivisti, fermati o convocati dalla polizia e dalla Bia, l’agenzia di sicurezza serba, per quelli che le autorità chiamano “colloqui informativi”. In quel caso i server di comando del programma erano risultati essere collegati a un intervallo di indirizzi Ip (una sequenza di numeri che identifica un dispositivo connesso a una rete, ndr) della Bia stessa e a dati di configurazione riferibili a un suo dipendente. È il motivo per cui quando NoviSpy compare su un telefono, è immediato risalire al soggetto che spia.
La presidente del parlamento serbo, Ana Brnabić, ha negato ogni responsabilità del governo, definendo “idiota” l’ipotesi secondo cui chi dispone di un programma da milioni di euro possa lasciare delle tracce.
L'hacker dietro lo spyware usato per spiare Khashoggi
Il giorno dopo la pubblicazione delle analisi prodotte da Citizen Lab, 29 eurodeputati di cinque gruppi politici – sei sono eurodeputati italiani: Ilaria Salis (The Left), Sandro Ruotolo e Alessandra Moretti (S&D), Benedetta Scuderi, Cristina Guarda e Leoluca Orlando (Greens/Efa). A loro si aggiunge Sandro Gozi, italiano ma eletto in Francia – hanno inviato una lettera alla presidente della Commissione europea, Ursula von der Leyen, e alla commissaria europea per l’Allargamento e la Politica europea di vicinato, Marta Kos, resa pubblica dalla prima firmataria Hannah Neumann. Il documento sostiene l’ipotesi secondo cui telefoni colpiti da NoviSpy siano stati infettati mentre si trovavano sotto sequestro durante gli interrogatoridipolizia ai manifestanti, e avanza quattro richieste alle autorità comunitarie.
Un rapporto di Amnesty International ha ricostruito il processo di installazione sui telefoni di giornalisti e attivisti, fermati o convocati dalla polizia e dalla Bia, l’agenzia di sicurezza serba, per quelli che le autorità chiamano “colloqui informativi”
La prima richiesta è congelare tutti i pagamenti del Growth Plan per la Serbia, il piano con cui l’Unione europea mette a disposizione sei miliardi di euro tra prestiti e sovvenzioni sul tavolo dei Balcani occidentali in cambio di riforme. Seconda richiesta: annullare la tappa annuale di von der Leyen a Belgrado. Terza: condizionare i progressi dell’adesione a uno stop immediato agli abusi di sorveglianza e a un audit indipendente delle agenzie di sicurezza serbe. Quarta e ultima richiesta: dare finalmente seguito alle raccomandazioni che il parlamento europeo ha adottato dopo l’inchiesta della commissione Pega, che tra il 2022 e il 2023 ha svolto un’indagine sull’utilizzo di Pegasus e di software equivalenti dentro l’Unione, accertando abusi in Polonia, Ungheria, Grecia e Spagna.
Hacker non significa criminale
Delle quattro richieste le prime due sono state soddisfatte, ma per ragioni diverse da quelle segnalate nella lettera. Riguardo al Growth Plan per la Serbia, i pagamenti erano già fermi dalla primavera 2026, quando Kos aveva collegato la sospensione all’arretramento della Serbia sull’indipendenza della magistratura. Quanto al viaggio a Belgrado di von der Leyen, il 18 settembre la Commissione ha comunicato che le tappe serba e bosniaca erano rinviate: la presidente ha visitato i Balcani occidentali tra il 30 settembre e il 2 ottobre fermandosi a Tirana, Pristina e Skopje, mentre un suo portavoce ha motivato l’esclusione di Belgrado con il rispetto delle scadenze elettorali, senza fare riferimento agli spyware. Una nuova data, al momento, non è stata annunciata.
In quegli stessi giorni le autorità serbe hanno negato il rinnovo del permesso di soggiorno a Massimo Moratti, difensore dei diritti umani italiano che dal 2022 vive a Belgrado e che collabora con il think tank Osservatorio Balcani Caucaso Transeuropa, intimandogli di lasciare il paese entro quindici giorni con un divieto di ingresso di un anno e motivando il provvedimento con “rischi inaccettabili per la sicurezza”, senza rilasciare ulteriori spiegazioni.
Gli Stati Ue amano spiarsi (e spiarci)
Un portavoce del gabinetto di von der Leyen si era detto preoccupato, ricordando il ruolo di giornalisti e società civile e osservando che le misure di sicurezza nazionale vanno adottate nel rispetto del quadro giuridico serbo. La terza richiesta, invece, non ha avuto risposta: né lo stop agli abusi né l’audit indipendente dei servizi sono stati posti come condizione formale del negoziato. Resta la quarta. Ed è quella che riguarda l’Unione europea.
Nel testo della lettera, i firmatari denunciano che quanto accaduto in Serbia è l’ennesimo caso di uso illegale di spyware in Europa e che, dopo gli Stati membri, ora anche i paesi candidati li impiegano fuori da qualunque cornice giuridica. In effetti, cinque anni dopo le prime rivelazioni su Pegasus e tre anni dopo la raccomandazione che il parlamento europeo ha rivolto al Consiglio e alla Commissione, non esiste ancora una legge europea sugli spyware. Ciò significa che al momento non esiste una norma condivisa che stabilisca in quali casi uno Stato dell’Unione sia legittimato a sorvegliare il telefono di un cittadino; a chi spetti rilasciare l’autorizzazione; chi deve verificare che la stessa sia rispettata; cosa può chiedere chi scopre di essere stato sorvegliato: In pratica, ogni paese decide per conto proprio. Il problema degli spyware sta sfuggendo di mano, come dimostra un episodio avvenuto questa estate che riguarda il parlamento europeo.
Per la Commissione europea, sono i singoli Stati che devono adoperarsi per far rispettare le regole perché la sicurezza nazionale è materia di loro competenza
A luglio, il Citizen Lab ha accertato che il telefono dell’eurodeputato greco, Stelios Kouloglou, era stato infettato con Pegasus almeno in tre occasioni tra l’ottobre 2022 e il marzo 2023, mentre sedeva nella commissione Pega: le ultime due “intrusioni” sono avvenute poche settimane prima che la commissione licenziasse la relazione finale. Il laboratorio non ha attribuito gli attacchi ad alcun governo e ha escluso di avere prove di una responsabilità greca. Amnesty International ha parlato di un mancato intervento che dura da anni. Lo scorso luglio, il parlamento europeo ha discusso l’episodio e la richiesta di mettere il caso all’ordine del giorno è passata per appena otto voti. Ma tutto si è fermato lì, in quanto il dibattito non ha prodotto norme.
Già il 23 novembre 2023, con 425 voti contro 108, il parlamento aveva approvato una risoluzione in cui accusava la Commissione di non aver fatto nulla dopo la raccomandazione di cinque mesi prima e le chiedeva di presentare un piano. Da allora la risposta della Commissione è sempre la stessa: sono i singoli Stati che devono adoperarsi per far rispettare le regole, in quanto la sicurezza nazionale è materia di loro competenza. Dal canto loro, gli Stati non sembrano volere una legge europea vincolante e così le raccomandazioni sono rimaste tali.
Spiare un cittadino al di fuori delle regole è un reato punito dalla legge, tant’è che l’inchiesta italiana procede per accesso abusivo a sistema informatico e intercettazione illecita. Il problema nasce quando il sospetto cade su un apparato dello Stato: in quel caso l'indagine si scontra con il segreto e la nozione di sicurezza nazionale che nessuna norma europea definisce. In sostanza, non è dato sapere chi ha firmato l’autorizzazione a spiare, e neppure è prevista per la vittima una procedura per ottenere una risposta. Rispetto agli abusi documentati dalla commissione Pega, nessuno risulta condannato.
Ad oggi non è dato sapere chi ha firmato l’autorizzazione a spiare, e neppure è prevista per la vittima una procedura per ottenere una risposta
Il 25 ottobre in Serbia si vota e dieci giorni dopo, il 4 novembre, la Commissione europea presenterà il pacchetto allargamento, la relazione annuale che valuta i progressi di ogni paese candidato. E un capitolo sarà dedicato proprio alla Serbia.
Crediamo in un giornalismo di servizio a cittadine e cittadini, in notizie che non scadono il giorno dopo. Aiutaci a offrire un'informazione di qualità, sostieni lavialibera
La tua donazione ci servirà a mantenere il sito accessibile a tutti
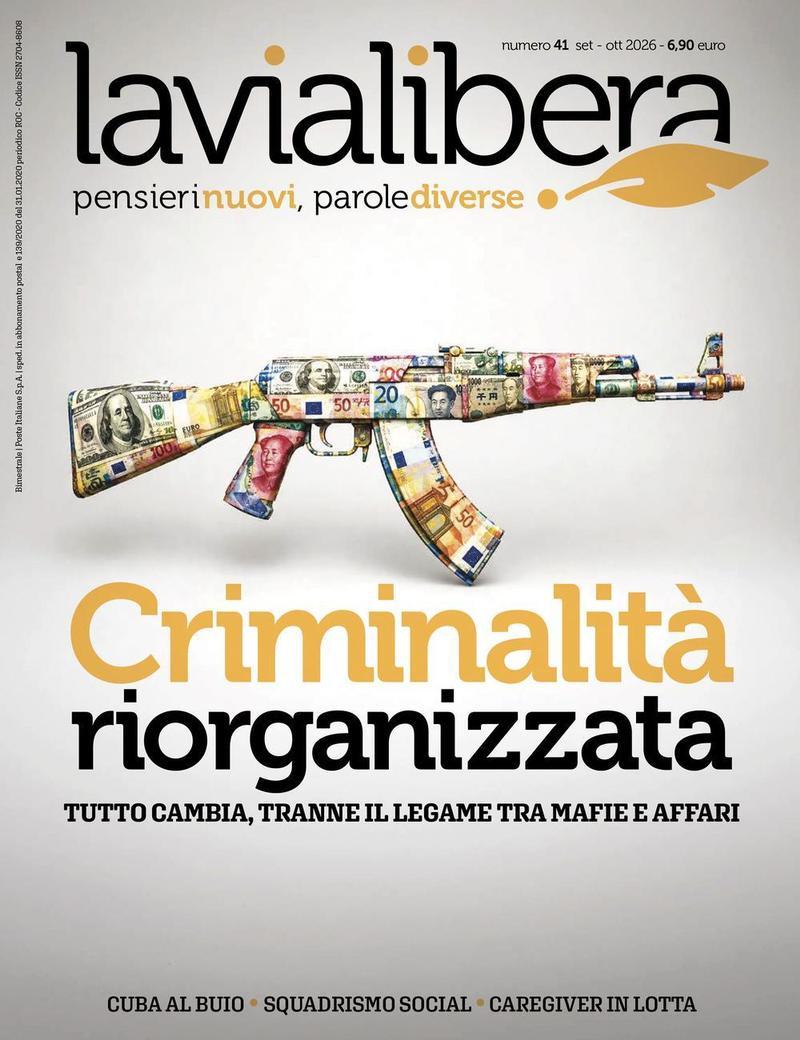
Il nuovo numero dedicato alla "criminalità riorganizzata": dalle reti finanziarie clandestine al narcotraffico, dalle nuove tecnologie alla violenza che torna nelle strade di Palermo. Un dossier che mette in fila numeri, inchieste e testimonianze per mostrare il volto attuale delle mafie
La tua donazione ci servirà a mantenere il sito accessibile a tutti
 Editoriali e Commenti
 Dona con Paypal
 Dona con Satispay